वेबसाइट पर HTTPS देखकर न करें भरोसा : eMudhra मामले ने खोली ऑनलाइन फ्रॉड की पोल, बैंकिंग से शॉपिंग तक खतरा
Media Yodha Desk Sun, Oct 25, 2026
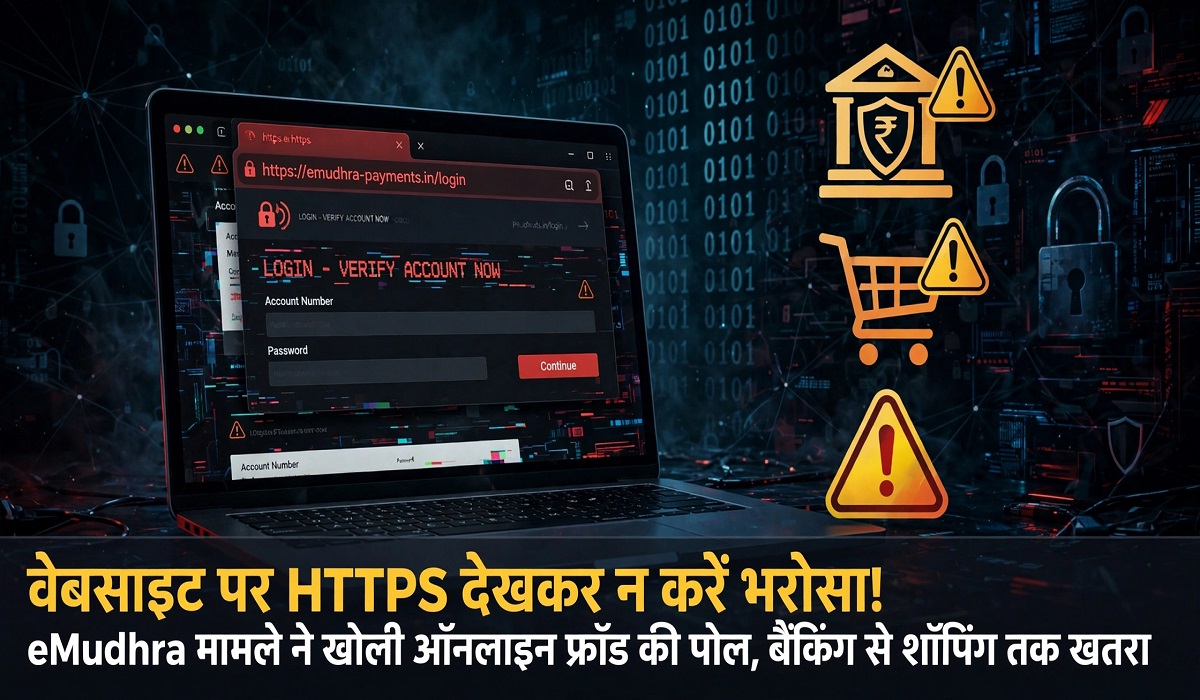
ऑनलाइन शॉपिंग करनी हो, बिजली का बिल भरना हो या बैंकिंग से जुड़ा कोई काम, ज्यादातर लोग वेबसाइट के नाम के आगे HTTPS देखकर उसे सुरक्षित मान लेते हैं। लेकिन HTTPS होने का मतलब यह नहीं है कि वेबसाइट पूरी तरह भरोसेमंद है। भारत की साइबर सिक्योरिटी कंपनी eMudhra से जुड़े एक मामले ने ऑनलाइन सुरक्षा को लेकर नई चिंता पैदा कर दी है। रिपोर्ट के मुताबिक, कंपनी के ग्लोबल वेबसाइट सिक्योरिटी कारोबार से जुड़े आठ इंटरमीडिएट डिजिटल सर्टिफिकेट की प्राइवेट-की कमजोर पाई गईं। इससे फर्जी वेबसाइटों को असली जैसा दिखाकर लोगों को धोखा देने का जोखिम पैदा हो सकता था।
क्या है eMudhra से जुड़ा पूरा मामला?
eMudhra डिजिटल सिग्नेचर, ऑनलाइन पहचान और वेबसाइट सिक्योरिटी से संबंधित सेवाएं उपलब्ध कराती है। रिपोर्ट के अनुसार, कंपनी के ग्लोबल वेबसाइट सिक्योरिटी कारोबार से जुड़े आठ इंटरमीडिएट सर्टिफिकेट में सुरक्षा संबंधी खामी सामने आई। इन सर्टिफिकेट से जुड़ी प्राइवेट-की इतनी कमजोर थीं कि उनका पता लगाना आसान हो सकता था।
डिजिटल सर्टिफिकेट को किसी वेबसाइट का पहचान पत्र कहा जा सकता है। ब्राउजर इनकी मदद से वेबसाइट की पहचान सत्यापित करता है और सुरक्षित कनेक्शन स्थापित करने में सहायता करता है। लेकिन अगर सर्टिफिकेट से जुड़ी प्राइवेट-की कमजोर हो, तो साइबर अपराधियों के लिए उसका गलत इस्तेमाल करने का खतरा बढ़ सकता है।
HTTPS होने के बावजूद कैसे हो सकती है ऑनलाइन ठगी?
आमतौर पर वेबसाइट के पते में HTTPS और ताले का निशान देखकर यूजर्स को लगता है कि उनकी जानकारी पूरी तरह सुरक्षित है। हालांकि, HTTPS मुख्य रूप से यूजर और वेबसाइट के बीच डेटा के ट्रांसफर को एन्क्रिप्ट करता है। यह अपने आप में इस बात की गारंटी नहीं है कि वेबसाइट धोखाधड़ी से जुड़ी नहीं है।
उदाहरण के लिए, कोई साइबर अपराधी बैंक या ई-कॉमर्स वेबसाइट जैसी दिखने वाली फर्जी साइट तैयार कर सकता है। यदि वह किसी भरोसेमंद डिजिटल सर्टिफिकेट का गलत इस्तेमाल करने में सफल हो जाए, तो यूजर्स के लिए असली और नकली वेबसाइट के बीच अंतर करना मुश्किल हो सकता है। ऐसे में लोग धोखे में आकर अपना पासवर्ड, लॉगिन डिटेल या भुगतान से जुड़ी जानकारी साझा कर सकते हैं।
हालांकि, eMudhra मामले में संभावित सुरक्षा जोखिम सामने आने का अर्थ यह नहीं है कि साइबर अपराधियों ने वास्तव में इसका इस्तेमाल करके हमला किया हो। उपलब्ध जानकारी के मुताबिक, कमजोर प्राइवेट-की के जरिए साइबर हमले किए जाने का कोई सबूत सामने नहीं आया है।
कंपनी और सरकार ने क्या कदम उठाए?
रिपोर्ट के अनुसार, eMudhra ने प्रभावित आठों इंटरमीडिएट सर्टिफिकेट को 19 अक्टूबर को रद्द कर दिया था। इसके अलावा, गूगल, मोजिला, एप्पल और माइक्रोसॉफ्ट को मामले की जानकारी दी गई, ताकि प्रभावित सर्टिफिकेट को ब्लॉक करने के लिए आवश्यक कदम उठाए जा सकें।
इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय (MeitY) ने भी मामले की जांच के लिए एक विशेष टीम गठित की। मंत्रालय ने स्पष्ट किया कि भारत के नियामकीय दायरे में आने वाली डिजिटल सिग्नेचर सर्टिफिकेट और eSign सेवाएं इस मामले से प्रभावित नहीं हुई हैं।
वहीं, eMudhra ने कहा कि उसके सिस्टम में सेंध लगने या ग्राहकों का डेटा लीक होने की कोई घटना नहीं हुई है।
ऑनलाइन फ्रॉड से बचने के लिए क्या करें?
इंटरनेट का इस्तेमाल करते समय कुछ सावधानियां अपनाकर ऑनलाइन ठगी के जोखिम को कम किया जा सकता है।
वेबसाइट का URL जांचें: बैंकिंग, शॉपिंग या भुगतान से पहले वेबसाइट के पते में किसी गलत स्पेलिंग या संदिग्ध बदलाव पर ध्यान दें।
अनजान लिंक से बचें: SMS, ईमेल या सोशल मीडिया पर आए संदिग्ध पेमेंट लिंक पर क्लिक न करें।
आधिकारिक ऐप या वेबसाइट इस्तेमाल करें: बैंकिंग और ऑनलाइन भुगतान के लिए सीधे आधिकारिक वेबसाइट या ऐप का उपयोग करें।
OTP और पासवर्ड साझा न करें: बैंक या किसी अन्य व्यक्ति के साथ अपनी गोपनीय जानकारी साझा करने से बचें।
ब्राउजर अपडेट रखें: ब्राउजर और डिवाइस को अपडेट रखने से सुरक्षा संबंधी जोखिम कम करने में मदद मिल सकती है।
HTTPS को पूरी सुरक्षा न मानें: ताले का निशान कनेक्शन के एन्क्रिप्शन का संकेत है, वेबसाइट के पूरी तरह भरोसेमंद होने का प्रमाण नहीं।
ध्यान रखें: HTTPS इंटरनेट पर सुरक्षित कनेक्शन बनाने में अहम भूमिका निभाता है, लेकिन यह हर तरह की ऑनलाइन धोखाधड़ी से सुरक्षा की गारंटी नहीं देता। इसलिए किसी भी वेबसाइट पर अपनी निजी या बैंकिंग जानकारी दर्ज करने से पहले उसकी प्रामाणिकता की जांच जरूर करें।
विज्ञापन
जरूरी खबरें
विज्ञापन